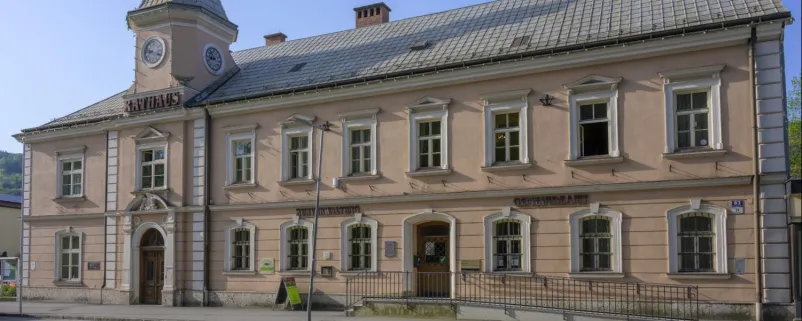
Im Juli wurden Daten aus dem Gemeindeamt von Reichenau kopiert, im Oktober standen sie im Darknet. Der Bürgermeister erfuhr davon aus der Zeitung.
© Christian Handl
IT-Sicherheit
Was das Datenleck von Reichenau anderen Gemeinden zeigt
Im Juli kopierten Kriminelle Daten aus der Gemeindeverwaltung von Reichenau an der Rax. Im Oktober standen sie im Netz, und die Gemeinde erfuhr das Ausmaß aus der Zeitung. Was andere Gemeinden daraus mitnehmen können.
Am Morgen des 22. Oktober berichtete die Kronen Zeitung, dass rund 37 Gigabyte Daten der Marktgemeinde im Bezirk Neunkirchen frei im Darknet abrufbar seien. Die Ransomware-Gruppe SafePay hatte die Veröffentlichung am 8. September angekündigt und am 10. Oktober umgesetzt.
„Das habe ich heute aus der Zeitung erfahren“, sagte Bürgermeister Johann Döller (ÖVP) dem ORF. Noch am selben Tag informierte die Gemeinde auf ihrer Website, wer möglicherweise betroffen ist, und rief zu Vorsicht bei unerwarteten Mails, Anrufen und SMS auf.
Im Sommer schien alles erledigt
Bemerkt hatte die Gemeinde den Angriff schon Ende Juli. Mit ihrem IT-Dienstleister nahm sie die Systeme vom Netz und setzte sie neu auf. Sie erstattete Anzeige und meldete den Fall der Datenschutzbehörde.
Die Forensik fand Spuren in den Ordnern für Personal und Lohnverrechnung, sagt Johannes Ledolter, geschäftsführender Gemeinderat für Finanzen. Informiert wurden deshalb rund 340 Personen, die damals als betroffen galten, abgestimmt mit IT-Beratern und einem Datenschutzexperten. Von einer allgemeinen Information der Bevölkerung sah die Gemeinde ab, „da nach damaligem Kenntnisstand keine unmittelbare Gefährdung erkennbar war“, wie es in einer Stellungnahme des Bürgermeisters hieß.
Die Täter hinterließen im Netzwerk eine Botschaft und forderten die Gemeinde auf, sich zu melden. Ihr sei geraten worden, nicht zu reagieren. Lösegeld wurde keines bezahlt.
Was jetzt im Netz steht
Was genau abgeflossen ist, hat bisher nur das Sicherheitsunternehmen RisikoMonitor öffentlich aufgeschlüsselt. In den Daten liegt demnach ein Auszug aus dem Melderegister vom Mai 2026 mit 4.171 Personen, darunter 407 Minderjährige. Dazu kommen das Wählerverzeichnis, Abgabenkonten mit Bankverbindungen, Personalakten sowie Pflege- und Sozialunterlagen. Unabhängig geprüft sind diese Angaben nicht.
Die Gemeinde bestätigt 36 bis 40 Gigabyte. Das Melderegister selbst liege zentral beim Innenministerium und sei nicht betroffen, sagt Ledolter. Abgespeichert waren aber einzelne Auszüge und Abfragen daraus. Gesundheitsdaten von Bürgern führe die Gemeinde nicht, der Großteil der Datensätze enthalte laut bisheriger Auswertung nur Namen und Adressen und keine hochsensiblen Daten.
Wer über die 340 Personen hinaus betroffen ist und mit welchen Daten, lasse sich noch nicht sagen. „Das wäre im Moment unseriös.“ Die Auswertung sei auf der Zielgeraden, alle Betroffenen sollen zeitnah schriftlich informiert werden.
RisikoMonitor-Chef Manuel Löw-Beer hatte schon im Oktober kritisiert, informiert worden seien Bedienstete und Mandatare, „nicht aber die Eltern von 407 Minderjährigen und die Menschen, deren Gesundheits- und Pflegedaten veröffentlicht sind“.
Die Datenschutzbehörde schaut genauer hin
Das erste Verfahren der Datenschutzbehörde nach der Meldung im Sommer wurde laut Gemeinde eingestellt. Derzeit prüft die Behörde intern, ob es Anhaltspunkte dafür gibt, dass die erforderlichen Datensicherheitsmaßnahmen vernachlässigt wurden, bestätigt ihr Leiter Matthias Schmidl. Liegen keine vor, folgt keine weitere Prüfung.
Benachrichtigt werden sollte nach der Datenschutz-Grundverordnung, wenn feststeht, dass Daten betroffen sind und ein hohes Risiko besteht, sagt Schmidl. Betroffenenkreise und Datenkategorien müssten „zweifelsfrei feststehen“. Liegen die Voraussetzungen vor, ist auch eine öffentliche Bekanntmachung möglich. Ob das zutrifft, sei „Sache des Verantwortlichen“.
Darin liegt das Dilemma. Wer wartet, bis jede betroffene Person feststeht, überlässt den Zeitpunkt den Tätern und der Zeitung. Eine öffentliche Zwischeninformation mit Warnhinweisen braucht keine fertige Auswertung.
Der Weg ins Netz
Hineingekommen sind die Täter laut Gemeinde vermutlich über einen alten VPN-Zugang, mit dem Passwort eines Kontos, das längst niemand mehr nutzte. Restlos geklärt ist das noch nicht, die Forensik läuft.
Einen Fehler im Amt schließt Ledolter aus. Niemand habe eine falsche E-Mail geöffnet oder einen fremden USB-Stick angesteckt. „Es war ein Angriff von außen in ein geschütztes System.“
Eine nachträgliche Prüfung durch ein IT-Sicherheitsunternehmen, das auch im Bereich Cyberversicherung tätig ist, habe ergeben, dass Reichenau besser abgesichert war als 90 Prozent der Gemeinden.
Geleakte Zugangsdaten gibt es in vielen Gemeinden. Laut einer Untersuchung von RisikoMonitor über 2.086 österreichische Gemeinden tauchen bei 52 Prozent Zugangsdaten in Leak-Datenbanken auf, meist weil Dienstadressen auf fremden Plattformen registriert waren.
Auch die Polizei erfuhr es über die Medien
Leakseiten von Ransomware-Gruppen beobachte die Polizei anlassbezogen, eine lückenlose Überwachung in Echtzeit sei nicht möglich, teilt die Landespolizeidirektion Niederösterreich mit. Von der Veröffentlichung der Reichenauer Daten erfuhr sie erst durch eine Medienanfrage. Ob und wann eine Gemeinde ihre Bürger informiert, liege „ausschließlich“ bei der Gemeinde, die Polizei berate. Seit Anfang 2025 wurden in Niederösterreich Cyberangriffe auf Gemeinden in einstelliger Zahl angezeigt.
„Allein können wir das nicht“
„Als kleine Gemeinde fühlt man sich verlassen. Allein können wir das nicht“, sagt Ledolter. Reichenau arbeite jetzt mit Firmen zusammen, die auf solche Fälle spezialisiert seien. „Mittlerweile haben wir dazugelernt.“ Zum Glück habe die Gemeinde eine Cyberversicherung gehabt. „Die hat sich bewährt, die kann man jeder Gemeinde nur empfehlen.“
Was Gemeinden vorher klären sollten
- Zugänge aufräumen. Konten ausgeschiedener Mitarbeiter und alte Fernzugänge sperren, VPN nur mit zweitem Faktor. Schriftlich regeln, ob Amt oder IT-Dienstleister dafür zuständig ist.
- Exporte löschen. Auszüge aus Melderegister, Wählerverzeichnis oder Abgabenlisten nach Gebrauch entfernen.
- Schwelle festlegen. Vorab entscheiden, ab wann die Bevölkerung informiert wird. Spätestens bei einer Ankündigung der Täter oder einer Medienanfrage.
- Zwischeninformation vorbereiten. Ein Text mit dem Stand der Dinge und Warnhinweisen, dazu eine Telefonnummer.
- Partner kennen. Forensik, Rechtsberatung und Kommunikation vereinbaren, bevor sie gebraucht werden.
Reichenau hat nach eigenen Worten dazugelernt. Andere Gemeinden können das tun, bevor es sie trifft.
Infoabend Cybercrime und Darknet
Montag, 23. November 2026, 18 Uhr, Schloss Reichenau, Schloßplatz 9, 2651 Reichenau an der Rax. Informationsveranstaltung der Marktgemeinde zum Cyberangriff, gemeinsam mit der Agentur Cyberschutz. Es spricht Oliver Hietz. Danach gibt es eine Fragerunde und einen Darknet-Live-Scan von Mailadressen und Suchbegriffen. Offen für alle Interessierten, auch aus anderen Gemeinden.